Ciberseguridad para pymes dominicanas: El checklist técnico que protege tu operación del aumento de ciberataques con IA este segundo semestre 2026
Protege tu pyme dominicana con un checklist tecnológico de ciberseguridad. Con el aumento de ciberataques con IA, aplica 5 defensas esenciales sin necesidad de un CISO. Empieza hoy.
Ciberseguridad para pymes dominicanas: El checklist tecnológico que protege tu operación del aumento de ciberataques con IA este segundo semestre 2026
Introducción: La amenaza invisible que crece
En el segundo semestre de 2026, las pequeñas y medianas empresas dominicanas enfrentan una realidad ineludible: los ciberataques potenciados por inteligencia artificial han aumentado un 40% en Latinoamérica, y el blanco favorito son las pymes. La razón es simple: mientras las grandes corporaciones invierten millones en defensas, las pymes operan con protecciones mínimas —un antivirus gratuito y la esperanza de que “a nosotros no nos va a pasar”—. Pero los atacantes lo saben, y ahora usan tecnología avanzada para perpetrar deepfakes, phishing automatizado y escaneo de vulnerabilidades sin intervención humana.
Este artículo entrega un checklist técnico, práctico y priorizado, diseñado para que cualquier empresa sin un director de seguridad (CISO) pueda implementar defensas reales hoy mismo. Si tu operación depende de la tecnología para funcionar, protegerla no es un lujo: es el seguro que evita que un incidente te cueste diez veces más de lo que habrías invertido en prevención.
¿Por qué las pymes dominicanas son el objetivo perfecto?
Los ciberdelincuentes ya no necesitan ser genios de la programación; alquilan herramientas de IA en la dark web para automatizar ataques a escala. Una campaña de phishing que antes requería semanas de preparación se lanza en minutos, con correos y mensajes de WhatsApp que imitan a la perfección comunicaciones internas o de proveedores. En una economía como la dominicana, donde el uso de tecnología en la nube y el trabajo remoto se disparó, cada empleado con acceso a internet es una puerta potencial sin cerradura.
Además, muchas pymes operan con software desactualizado, redes planas (sin segmentación) y un único backup en un disco externo, si acaso. El 60% de las pymes que sufren un ciberataque grave cierran en seis meses. No las mata el hackeo, sino la interrupción operativa: días sin facturar, sin atender clientes, con datos secuestrados por ransomware. La buena noticia es que proteger tu empresa no requiere un presupuesto millonario, sino orden, constancia y la tecnología adecuada.
La tecnología como aliada de la ciberseguridad para pymes
Antes de entrar en los pasos concretos, entiende esto: la ciberseguridad no es un producto que se compra, sino un proceso integrado en la operación diaria. Para eso, la tecnología es tu mejor herramienta: plataformas que centralizan la administración de parches, backups automáticos en la nube o sistemas de detección de intrusiones simplificados. Como explicamos en Cómo la tecnología centraliza las operaciones de tu empresa en crecimiento, unificar la gestión de tu infraestructura reduce los puntos ciegos que los atacantes explotan.
En AA High Tech, creemos que la seguridad se diseña desde la base, no se añade al final. Nuestras soluciones de transformación digital —ERP, facturación electrónica, integraciones— se despliegan con prácticas que minimizan vectores de ataque. Un sistema bien integrado y centralizado es inherentemente más defendible que un conjunto de aplicaciones aisladas.
Checklist técnico priorizado: 5 capas de defensa esenciales
Implementa en este orden: cada capa que añadas reduce exponencialmente tu riesgo. No necesitas hacer todo de golpe, pero empieza hoy.
1. Respaldo y recuperación de datos (Backups)
Si solo aplicas una medida, que sea esta. Un backup robusto es tu último bastión contra el ransomware, que cifra tus datos y exige rescate. La regla 3-2-1 sigue vigente: tres copias de tus datos, en dos tipos de medio diferentes, con una copia fuera de la oficina (offsite) e inmutable. Inmutable significa que nadie —ni un administrador— puede modificar o borrar esa copia durante el período de retención. Servicios en la nube como Veeam Backup for Microsoft 365 o las soluciones integradas en muchos ERP modernos de AA High Tech ofrecen respaldo automático con inmutabilidad.
Pero un backup que no se prueba no existe. Programa restauraciones completas al menos cada mes. Muchas empresas descubren, tras un ataque, que sus backups están corruptos o incompletos. Prioridad máxima: si hoy tienes un solo disco duro conectado directamente al servidor, el ransomware lo cifrará junto con los originales. Rompe ese ciclo ahora.
2. Segmentación de la red
Imagina tu red como un edificio: si todas las puertas están abiertas, un intruso en recepción llega a la caja fuerte. La segmentación crea zonas aisladas mediante VLANs (redes virtuales) y reglas de firewall. Por ejemplo:
Con un switch gestionable de nivel básico y un firewall (incluso un equipo MikroTik o pfSense de bajo costo) puedes implementar esto en una tarde. El objetivo: evitar que un atacante que comprometa una laptop pueda saltar lateralmente al sistema de comprobantes fiscales. La tecnología de redes actual simplifica lo que antes era exclusivo de grandes empresas.
3. Autenticación Multifactor (MFA)
La contraseña por sí sola ya no protege. El MFA exige un segundo factor —un código de app, una huella dactilar o una llave USB— para iniciar sesión. Actívalo ya en todas las cuentas críticas: correo electrónico (Microsoft 365, Google Workspace), acceso remoto por VPN, sistemas en la nube y, sobre todo, los paneles administrativos de tu ERP. Evita el SMS como segundo factor, porque puede ser interceptado; usa aplicaciones como Microsoft Authenticator o Google Authenticator.
En AA High Tech integramos MFA en cada solución que desplegamos. Es una capa barata y efectiva: si un empleado cae en phishing y entrega su contraseña, el atacante no podrá acceder sin el segundo factor.
4. Gestión de parches y actualizaciones
Los hackers explotan vulnerabilidades conocidas para las que ya existen parches desde hace meses. Automatiza las actualizaciones de todo: sistema operativo, navegadores, ERP, servidores. Herramientas como WSUS en entornos Windows, o soluciones en la nube como Automox, te permiten ver de un vistazo qué equipos están desactualizados.
Además, realiza escaneos de vulnerabilidades al menos cada trimestre. OpenVAS (gratuito) o el módulo de seguridad de tu firewall te dirán qué puertos tienes abiertos a internet y qué servicios están obsoletos. Si manejas facturación electrónica (e-CF) ante la DGII, un fallo en ese sistema no solo implica robo de datos, sino multas fiscales y suspensión de tu certificación.
5. Plan de respuesta a incidentes
Si a pesar de las defensas un atacante logra entrar, la velocidad de reacción determina el daño. Tener un plan escrito no es burocracia, sino supervivencia. Define:
Haz simulacros al menos una vez al año. La mayoría de las empresas descubren que su plan no funciona en la práctica durante el primer simulacro.
¿Cómo implementar este checklist sin un CISO?
La mayoría de las pymes dominicanas no pueden permitirse un director de seguridad a tiempo completo, pero eso no es excusa. Existen servicios gestionados de detección y respuesta (MDR) que, por una tarifa mensual accesible, monitorean tu red 24/7 y responden ante amenazas. También puedes apoyarte en tu proveedor de tecnología habitual para configurar las defensas incluidas en tus sistemas actuales.
La automatización es tu gran aliada: tal como explicamos en Cómo reducir costos operativos mediante la automatización de procesos, eliminar tareas manuales repetitivas no solo ahorra dinero, sino que reduce errores humanos. Automatiza la aplicación de parches, la verificación de backups y el escaneo de vulnerabilidades.
Y no olvides al factor humano: la mayoría de los ataques empiezan con un clic en un enlace falso. Invierte en capacitación básica: enseña a tu equipo a reconocer correos de phishing, a no compartir contraseñas y a reportar incidentes de inmediato. Una cultura de seguridad cuesta poco y puede ser la diferencia entre un susto y un desastre.
Conclusión: Actúa antes de que sea tarde
El costo promedio de un ciberataque para una pyme latinoamericana ronda los 150 000 dólares, considerando interrupción del negocio, pérdida de datos y daño reputacional. Sin embargo, implementar las cinco capas de este checklist puede hacerse por una fracción de ese monto, usando en gran medida las herramientas que ya tienes y un poco de disciplina organizativa.
La pregunta no es si serás atacado, sino cuándo. Y cuando ocurra, la diferencia entre una anécdota y el cierre de tu empresa será la preparación que hoy decidas tener. Como parte de una transformación digital responsable, te invitamos a leer ¿Qué es la transformación digital y por qué tu empresa en RD la necesita hoy? para entender cómo la tecnología bien aplicada fortalece cada aspecto de tu operación.
No esperes al lunes. Solicita una evaluación gratuita de ciberseguridad para tu pyme con AA High Tech. Identificaremos juntos tus vulnerabilidades críticas y trazaremos un plan de acción a tu medida.
---
Preguntas Frecuentes
Porque suelen carecer de presupuesto y personal especializado, operan con defensas tecnológicas mínimas (antivirus gratuito, redes sin segmentar) y los atacantes las prefieren al saber que pueden automatizar ataques con IA a bajo costo.
Es dividir la red en zonas aisladas mediante VLANs y firewalls. Impide que un atacante que compromete un dispositivo (como una laptop) pueda acceder automáticamente a sistemas críticos como el ERP o la base de datos financiera.
Al menos diariamente para datos transaccionales, y debes probar la restauración completa una vez al mes como mínimo. La copia fuera de sitio e inmutable es fundamental para sobrevivir al ransomware.
No obligatoriamente. Puedes subcontratar un servicio gestionado (MDR) y apoyarte en tu proveedor de tecnología para configurar las protecciones básicas. La capacitación del personal también es clave y no requiere un equipo interno.
Aislar los equipos afectados (sin apagarlos), contactar de inmediato a tu equipo de respuesta a incidentes, notificar al CSIRT-RD y comunicar transparentemente a tus clientes según el plan predefinido. No negocies con atacantes sin asesoría profesional.
Varía según el tamaño de la empresa, pero las herramientas de backup en nube, MFA y parcheo automatizado suelen tener un costo mensual por usuario bajo (a menudo incluido en suites como Microsoft 365 Business Premium). La inversión principal es en orden y constancia; el costo de no hacerlo es exponencialmente mayor.
Solicita tu evaluación gratuita de ciberseguridad
Comenzar AhoraArtículos Relacionados
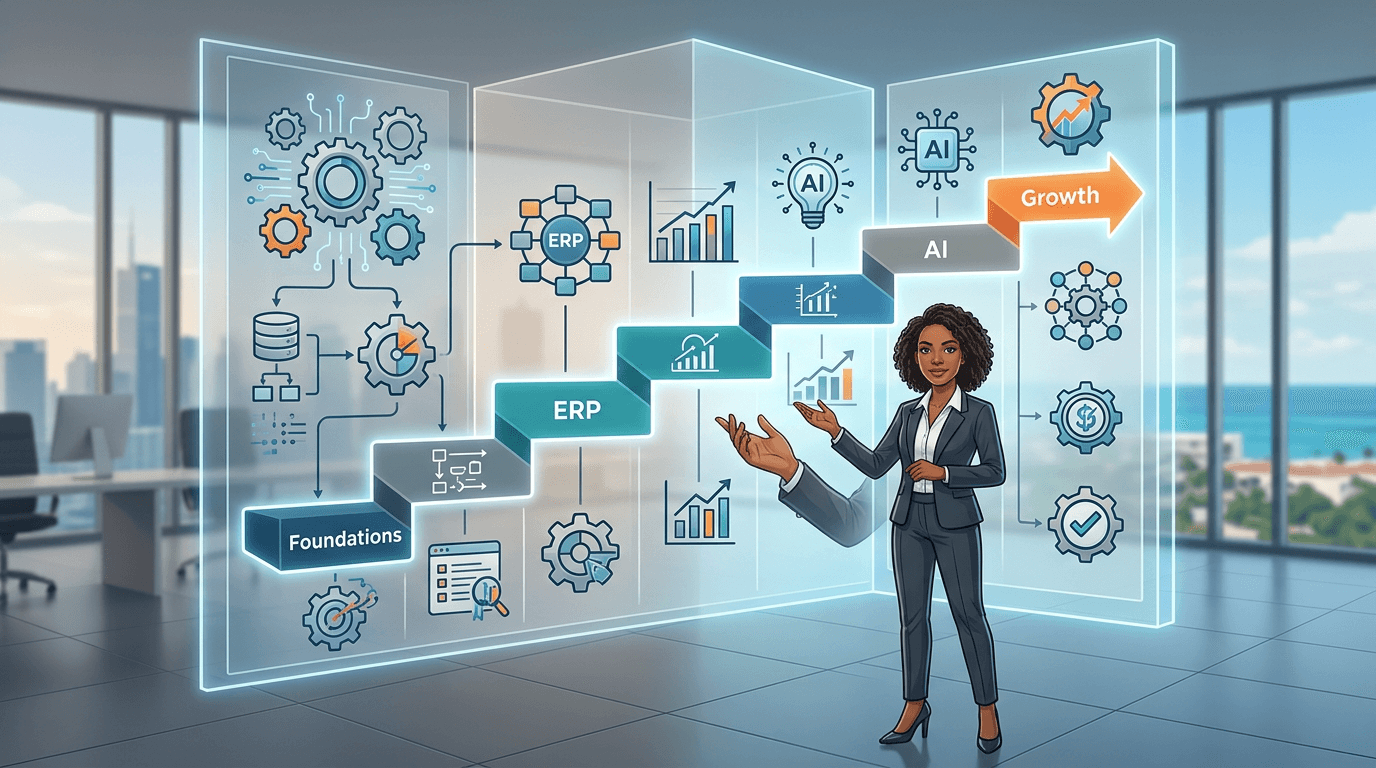
Digital Transformation in the Dominican Republic: Where to Start Without the Chaos
Discover how to start your digital transformation in the Dominican Republic. Learn to automate processes, ensure DGII compliance, and scale without chaos.
Automatización de facturas: La tecnología que está transformando la contabilidad en 2026
Discover how invoice automation with AI eliminates manual errors, accelerates accounting cycles, and ensures DGII compliance for growing businesses in 2026.
Cómo la Tecnología Centraliza las Operaciones de tu Empresa en Crecimiento
Descubre cómo la tecnología para empresas centraliza operaciones, elimina el caos y permite escalar sin necesidad de un gran equipo de TI interno.
ERP y CRM para la Pyme: Más allá del Software de Gestión Tradicional
Descubre cómo un ERP y CRM para pymes integrados en un ecosistema tecnológico superan al software de gestión tradicional, centralizando y automatizando operaciones.
Transformación Digital en República Dominicana: Por Dónde Empezar sin Caos
Guía estratégica para empresas dominicanas: cómo iniciar tu transformación digital, automatizar procesos y escalar sin caos con soluciones tecnológicas a medida.